A janela de exploração de vulnerabilidades: porque a rapidez no patching conta
O tempo entre uma falha ser conhecida e ser atacada encolheu para dias. Veja o que a sua PME pode fazer.
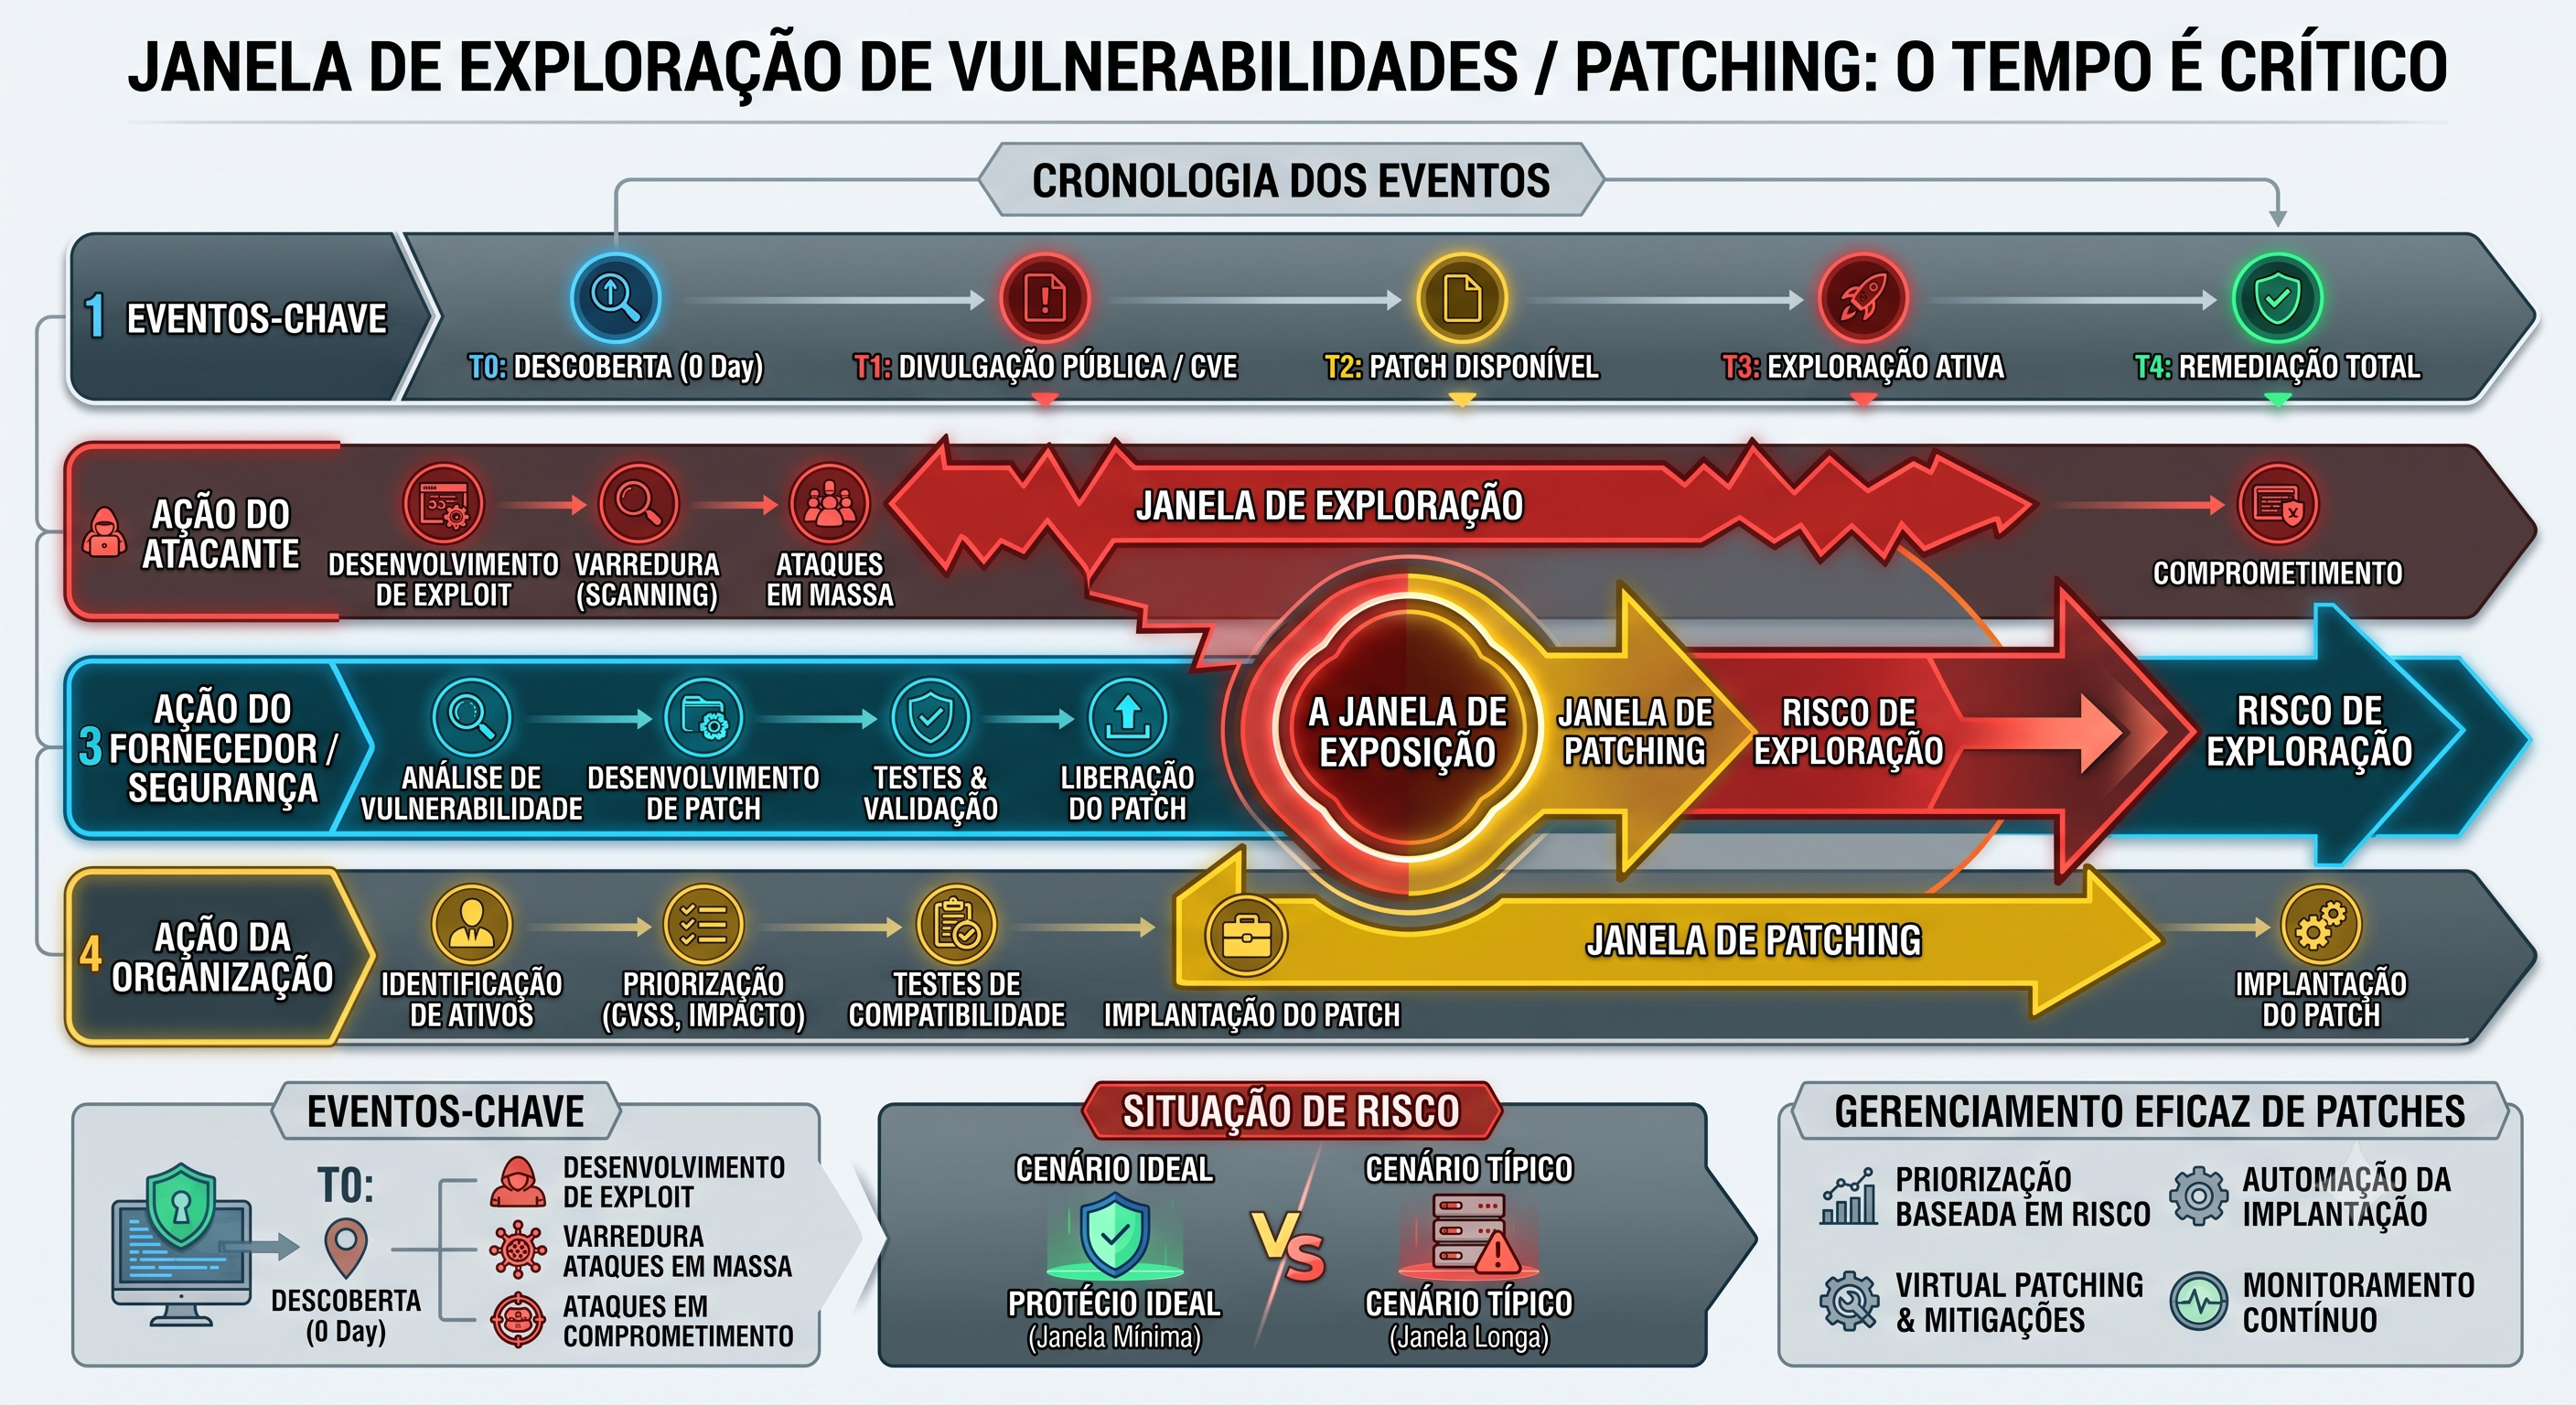
Entre o momento em que uma falha de software é tornada pública e o momento em que alguém a explora existe uma janela de exploração de vulnerabilidades. Durante anos, essa janela deu às empresas semanas para reagir. Hoje mede-se em dias — e, cada vez mais, em horas. Para uma PME sem equipa de segurança dedicada, a consequência é simples: a rapidez com que aplica atualizações (o patching) tornou-se uma das defesas mais determinantes que tem ao seu dispor.
Não é preciso pânico para levar isto a sério. É preciso um processo. Neste artigo explicamos como a janela encolheu, porque isso importa para o seu negócio e que passos concretos pode dar já esta semana para reduzir a exposição.
O que é a janela de exploração de vulnerabilidades
Sempre que um fabricante — a Microsoft, um fornecedor de firewalls, um servidor de e-mail — descobre uma falha, publica um aviso e disponibiliza uma correção (o «patch»). A partir desse aviso, começa uma corrida: de um lado, as empresas a instalar a correção; do outro, atacantes a tentar transformar a falha num ataque funcional. O intervalo entre os dois é a tal janela.
O modelo clássico de gestão de vulnerabilidades assentava numa suposição confortável: haveria tempo. Tempo para analisar o aviso, agendar a intervenção e testar antes de instalar. É essa suposição que deixou de ser verdade.
A janela de exploração de vulnerabilidades está a encolher
Os números falam por si. Segundo a análise da Mandiant (relatório M-Trends 2026), o tempo médio até à exploração de uma vulnerabilidade passou de cerca de dois meses em 2018 para valores negativos em 2025 — ou seja, em média, as falhas começam a ser exploradas antes de a correção estar disponível. Muitas destas falhas são atacadas como «dias-zero», quando ainda não existe patch para instalar.
Não é um caso isolado. A VulnCheck estima que perto de 3 em cada 10 vulnerabilidades ativamente exploradas o começaram a ser no próprio dia da divulgação, ou antes. A Rapid7, por seu lado, mediu uma queda acentuada no tempo até uma falha ser confirmada como explorada. E o relatório anual da Verizon (DBIR) aponta a exploração de vulnerabilidades como responsável por cerca de um quinto de todas as violações de dados — uma subida assinalável face ao ano anterior.
Para a Europa, o quadro é ainda mais exigente: a exploração de falhas em sistemas expostos à Internet é hoje o principal ponto de entrada em mais de metade das investigações a incidentes na região. Vários fatores explicam a aceleração: os atacantes vigiam as mesmas fontes públicas que os defensores, ferramentas assistidas por inteligência artificial encurtam o tempo de criação de um ataque, e os equipamentos de fronteira — routers, firewalls, concentradores de VPN — são alvos preferenciais por estarem sempre acessíveis.
NIS2, patching e responsabilidade da gestão
Em Portugal, a Diretiva NIS2 foi transposta pelo Decreto-Lei n.º 125/2025, que aprova o novo Regime Jurídico da Cibersegurança e está em vigor desde 3 de abril de 2026. A autoridade nacional é o CNCS — Centro Nacional de Cibersegurança.
Entre as obrigações das entidades abrangidas está a adoção de medidas de gestão de risco — que incluem inventário de ativos, gestão de vulnerabilidades e atualização de sistemas — e a notificação de incidentes significativos ao CNCS em prazos apertados (alerta inicial em 24 horas, notificação em 72 horas). A responsabilidade pela aprovação e supervisão destas medidas recai diretamente sobre a gestão, que pode ser responsabilizada. As coimas podem ir até 10 M€ ou 2% do volume de negócios (entidades essenciais) e 7 M€ ou 1,4% (importantes).
Mesmo que a sua PME não seja diretamente abrangida, é frequente que os seus clientes o sejam — e que exijam boas práticas de cibersegurança aos fornecedores. Confirme o seu enquadramento junto do CNCS ou de apoio especializado. (Nota: os prazos de 24h/72h referem-se à notificação de incidentes, não ao patching.)
O que está em risco na sua PME
Uma falha explorada não é um problema abstrato de informática. Traduz-se em impacto real no negócio: faturação parada quando os sistemas ficam indisponíveis, dados de clientes expostos, contas de e-mail usadas para fraude e, muitas vezes, um pedido de resgate. Para uma pequena empresa, o custo de recuperação e a perda de confiança podem pesar mais do que o incidente em si.
Há um detalhe que apanha muitas PME desprevenidas: os equipamentos mais atacados são precisamente os que raramente entram na rotina de atualizações. O router do escritório, a firewall, o acesso VPN para teletrabalho, o NAS onde estão os ficheiros — todos estão expostos à Internet e todos precisam de atualizações de segurança tal como um computador.
Como reduzir a janela — passo a passo
Não é possível «instalar mais depressa do que o instantâneo». O objetivo não é ganhar todas as corridas, mas reduzir a exposição e estar preparado. Estes passos formam uma sequência prática.
Faça um inventário de ativos
Não se pode proteger o que não se conhece. Liste equipamentos, servidores, computadores, software e serviços em nuvem, com a versão de cada um. É a base de tudo o resto — e é também uma obrigação prevista na NIS2.
Comece pelo que está exposto à Internet
Firewalls, VPN, servidores de e-mail e web, NAS acessíveis de fora. São os alvos mais visados e onde uma falha causa maior estrago. Estes têm prioridade máxima nas atualizações.
Priorize pela exploração real, não só pela gravidade
Nem todas as falhas «críticas» estão a ser atacadas — e algumas «médias» estão. Dê prioridade às vulnerabilidades que se sabe estarem a ser exploradas (por exemplo, as listadas em catálogos de falhas exploradas), em vez de olhar apenas para a pontuação de gravidade.
Defina uma janela de manutenção — e um procedimento de emergência
Tenha um dia fixo para atualizações de rotina e, à parte, um procedimento «fora de horas» para falhas urgentes que não podem esperar pela próxima janela. Ative as atualizações automáticas onde for seguro fazê-lo.
Reduza a superfície de ataque
Desative serviços que não usa, feche acessos desnecessários, ative a autenticação de dois fatores e substitua equipamentos que já não recebem atualizações. Menos exposto significa menos por atualizar à pressa.
Prepare-se para o que passa à mesma
Como parte das falhas é atacada antes de existir correção, mantenha cópias de segurança testadas, alguma capacidade de deteção e um plano simples de resposta a incidentes. A rapidez a detetar passa a ser tão importante como a rapidez a corrigir.
Checklist de patching para PME
- Inventário de ativos atualizado, com versões
- Equipamentos expostos à Internet identificados e no topo da lista
- Atualizações automáticas ativas onde é seguro
- Janela de manutenção fixa definida
- Procedimento de emergência para falhas urgentes
- Prioridade dada a falhas em exploração ativa
- Autenticação de dois fatores nos acessos críticos
- Cópias de segurança testadas e plano de resposta escrito
Perguntas frequentes
O que é a janela de exploração de vulnerabilidades?
É o intervalo entre uma falha de software ser conhecida publicamente e ser efetivamente atacada. Quanto mais curta essa janela, menos tempo a sua empresa tem para instalar a correção antes de estar em risco.
Se os atacantes exploram antes de existir correção, vale a pena atualizar?
Vale, e muito. A parte das falhas atacada antes do patch é significativa, mas a maioria dos ataques bem-sucedidos ainda aproveita falhas antigas para as quais já existe correção há semanas ou meses. Atualizar depressa fecha a porta à esmagadora maioria dos ataques oportunistas.
Que sistemas devo atualizar primeiro?
Os que estão expostos à Internet: firewalls, VPN, servidores de e-mail e web, e equipamentos como routers e NAS acessíveis de fora. São os alvos preferenciais e onde uma falha causa maior dano.
A minha PME está abrangida pela NIS2 / DL 125/2025?
Depende do setor, da dimensão e da atividade. Muitas PME não são diretamente abrangidas, mas fornecem entidades que são e passam a ter de demonstrar boas práticas. Confirme o seu enquadramento junto do CNCS ou peça uma avaliação. Pode ver também os nossos serviços.
Com que frequência devo aplicar atualizações?
Atualizações de rotina numa janela regular (por exemplo, semanal); falhas urgentes em sistemas expostos, logo que possível, fora dessa janela. A regularidade é mais importante do que a frequência.
Conclusão
A janela de exploração de vulnerabilidades encolheu, mas isso não deixa a sua PME indefesa — muda apenas o que funciona. Um inventário atualizado, prioridade aos sistemas expostos e um processo de atualização com espaço para emergências reduzem drasticamente o risco, e alinham-no com o que a lei já espera. É trabalho gerível, feito com método, não à pressa. A Valluris ajuda PME em Portugal a montar exatamente este processo, do inventário ao patching e à resposta a incidentes.
Feche a janela antes que alguém a use
Ajudamos a sua PME a pôr em prática a gestão de vulnerabilidades e o patching, com o enquadramento certo da NIS2.
Falar com a Valluris