Gestão de risco de fornecedores: guia prático para PME
Os seus fornecedores são uma extensão do seu negócio. Veja como impedir que uma falha deles se torne uma falha sua.
A gestão de risco de fornecedores deixou de ser um luxo de grandes empresas. Para uma PME em Portugal, cada fornecedor de TIC — o software de faturação, a plataforma de e-mail, o serviço de cloud, o técnico externo com acesso remoto ao seu sistema — é uma porta que dá para dentro do negócio. Se essa porta ficar aberta, o problema entra na mesma, mesmo que a falha original não tenha sido sua. Este guia mostra, passo a passo, como olhar para os fornecedores como aquilo que realmente são: uma parte da sua própria superfície de ataque.
Gerir o risco de fornecedores é identificar, classificar e vigiar quem tem acesso aos seus dados ou sistemas, para que uma falha deles não se transforme numa falha sua. Na prática: faça um inventário, separe os fornecedores críticos dos restantes, exija garantias por contrato e reveja tudo periodicamente. Não precisa de auditar toda a gente — precisa de saber quem, se falhar, o para a si.
Porque é que os seus fornecedores são o seu risco
A maioria das PME investe em proteger a própria casa: antivírus, backups, palavras-passe. Mas o negócio de hoje corre em cima de terceiros. O correio eletrónico está numa plataforma externa, a faturação numa aplicação de outra empresa, os dados dos clientes numa cloud, e há sempre um parceiro de TI com credenciais de administrador. Cada um deles pode ser o ponto por onde um ataque entra — sem passar sequer pela sua rede.
É o chamado risco de terceiros: um fornecedor é comprometido e o impacto propaga-se aos clientes dele. E há um nível ainda menos visível, o risco de "quartos" — o fornecedor do seu fornecedor. Uma PME contrata uma agência, que usa uma ferramenta que sofre uma fuga de dados; o problema chega a si por uma cadeia que nunca viu.
Para o negócio, isto traduz-se em coisas concretas: faturação parada porque o sistema ficou inacessível, dados de clientes expostos, prazos falhados, e a conversa difícil de explicar a um cliente que a falha veio de "um fornecedor nosso". A responsabilidade, aos olhos do cliente e muitas vezes da lei, continua a ser sua.
O que a lei já exige na Ibéria
A segurança da cadeia de abastecimento deixou de ser uma boa prática opcional e passou a ser uma obrigação legal — direta para umas empresas, contratual para muitas outras. É aqui que a maioria das PME se engana ao pensar "isto não é para mim".
NIS2 em Portugal e Espanha
Em Portugal, a Diretiva NIS2 foi transposta pelo Decreto-Lei n.º 125/2025, que aprova o Regime Jurídico da Cibersegurança e está em vigor desde 3 de abril de 2026, tendo o CNCS como autoridade nacional. Entre as medidas de gestão de risco obrigatórias está, expressamente, a segurança da cadeia de abastecimento: analisar o risco de cada fornecedor, avaliar as suas práticas de segurança e incluir salvaguardas nos contratos com fornecedores críticos.
Em Espanha, a transposição ainda decorria em 2026 através do Anteproyecto de Ley de Coordinación y Gobernanza de la Ciberseguridad, com o INCIBE e o CCN como referências. Mas a diretiva já é exigível desde outubro de 2024, e as inspeções do INCIBE-CERT decorrem com critérios alinhados com a NIS2 — pelo que os clientes espanhóis já transportam estas exigências para os contratos.
O ponto prático para a sua PME: mesmo que não esteja diretamente abrangida (por setor ou dimensão), é frequentemente arrastada pela cadeia. Um cliente obrigado pela NIS2 tem de garantir a segurança dos seus fornecedores — e isso é você. As coimas podem chegar a 10 M€ ou 2% do volume de negócios para as entidades essenciais. Confirme sempre a sua situação junto do CNCS (Portugal) ou do INCIBE (Espanha), pois a regulamentação continua a evoluir.
Como classificar os seus fornecedores
Não faz sentido tratar todos os fornecedores da mesma forma. Quem imprime os seus cartões de visita não é o mesmo risco que quem aloja a base de dados dos clientes. O trabalho começa por separar o que é crítico do que não é — e concentrar o esforço onde ele conta.
| Nível de risco | Exemplos típicos | O que exigir |
|---|---|---|
| Crítico | Cloud e alojamento, ERP, parceiro de TI com acesso de administrador, quem trata dados de clientes | Cláusulas de segurança no contrato, notificação de incidentes, direito a auditoria, MFA, acordo de tratamento de dados (RGPD) |
| Importante | Ferramentas de produtividade, faturação, marketing por e-mail | Confirmação de boas práticas, backups, política de acessos e recuperação |
| Baixo risco | Fornecedores sem acesso a sistemas nem a dados | Registo básico e revisão anual |
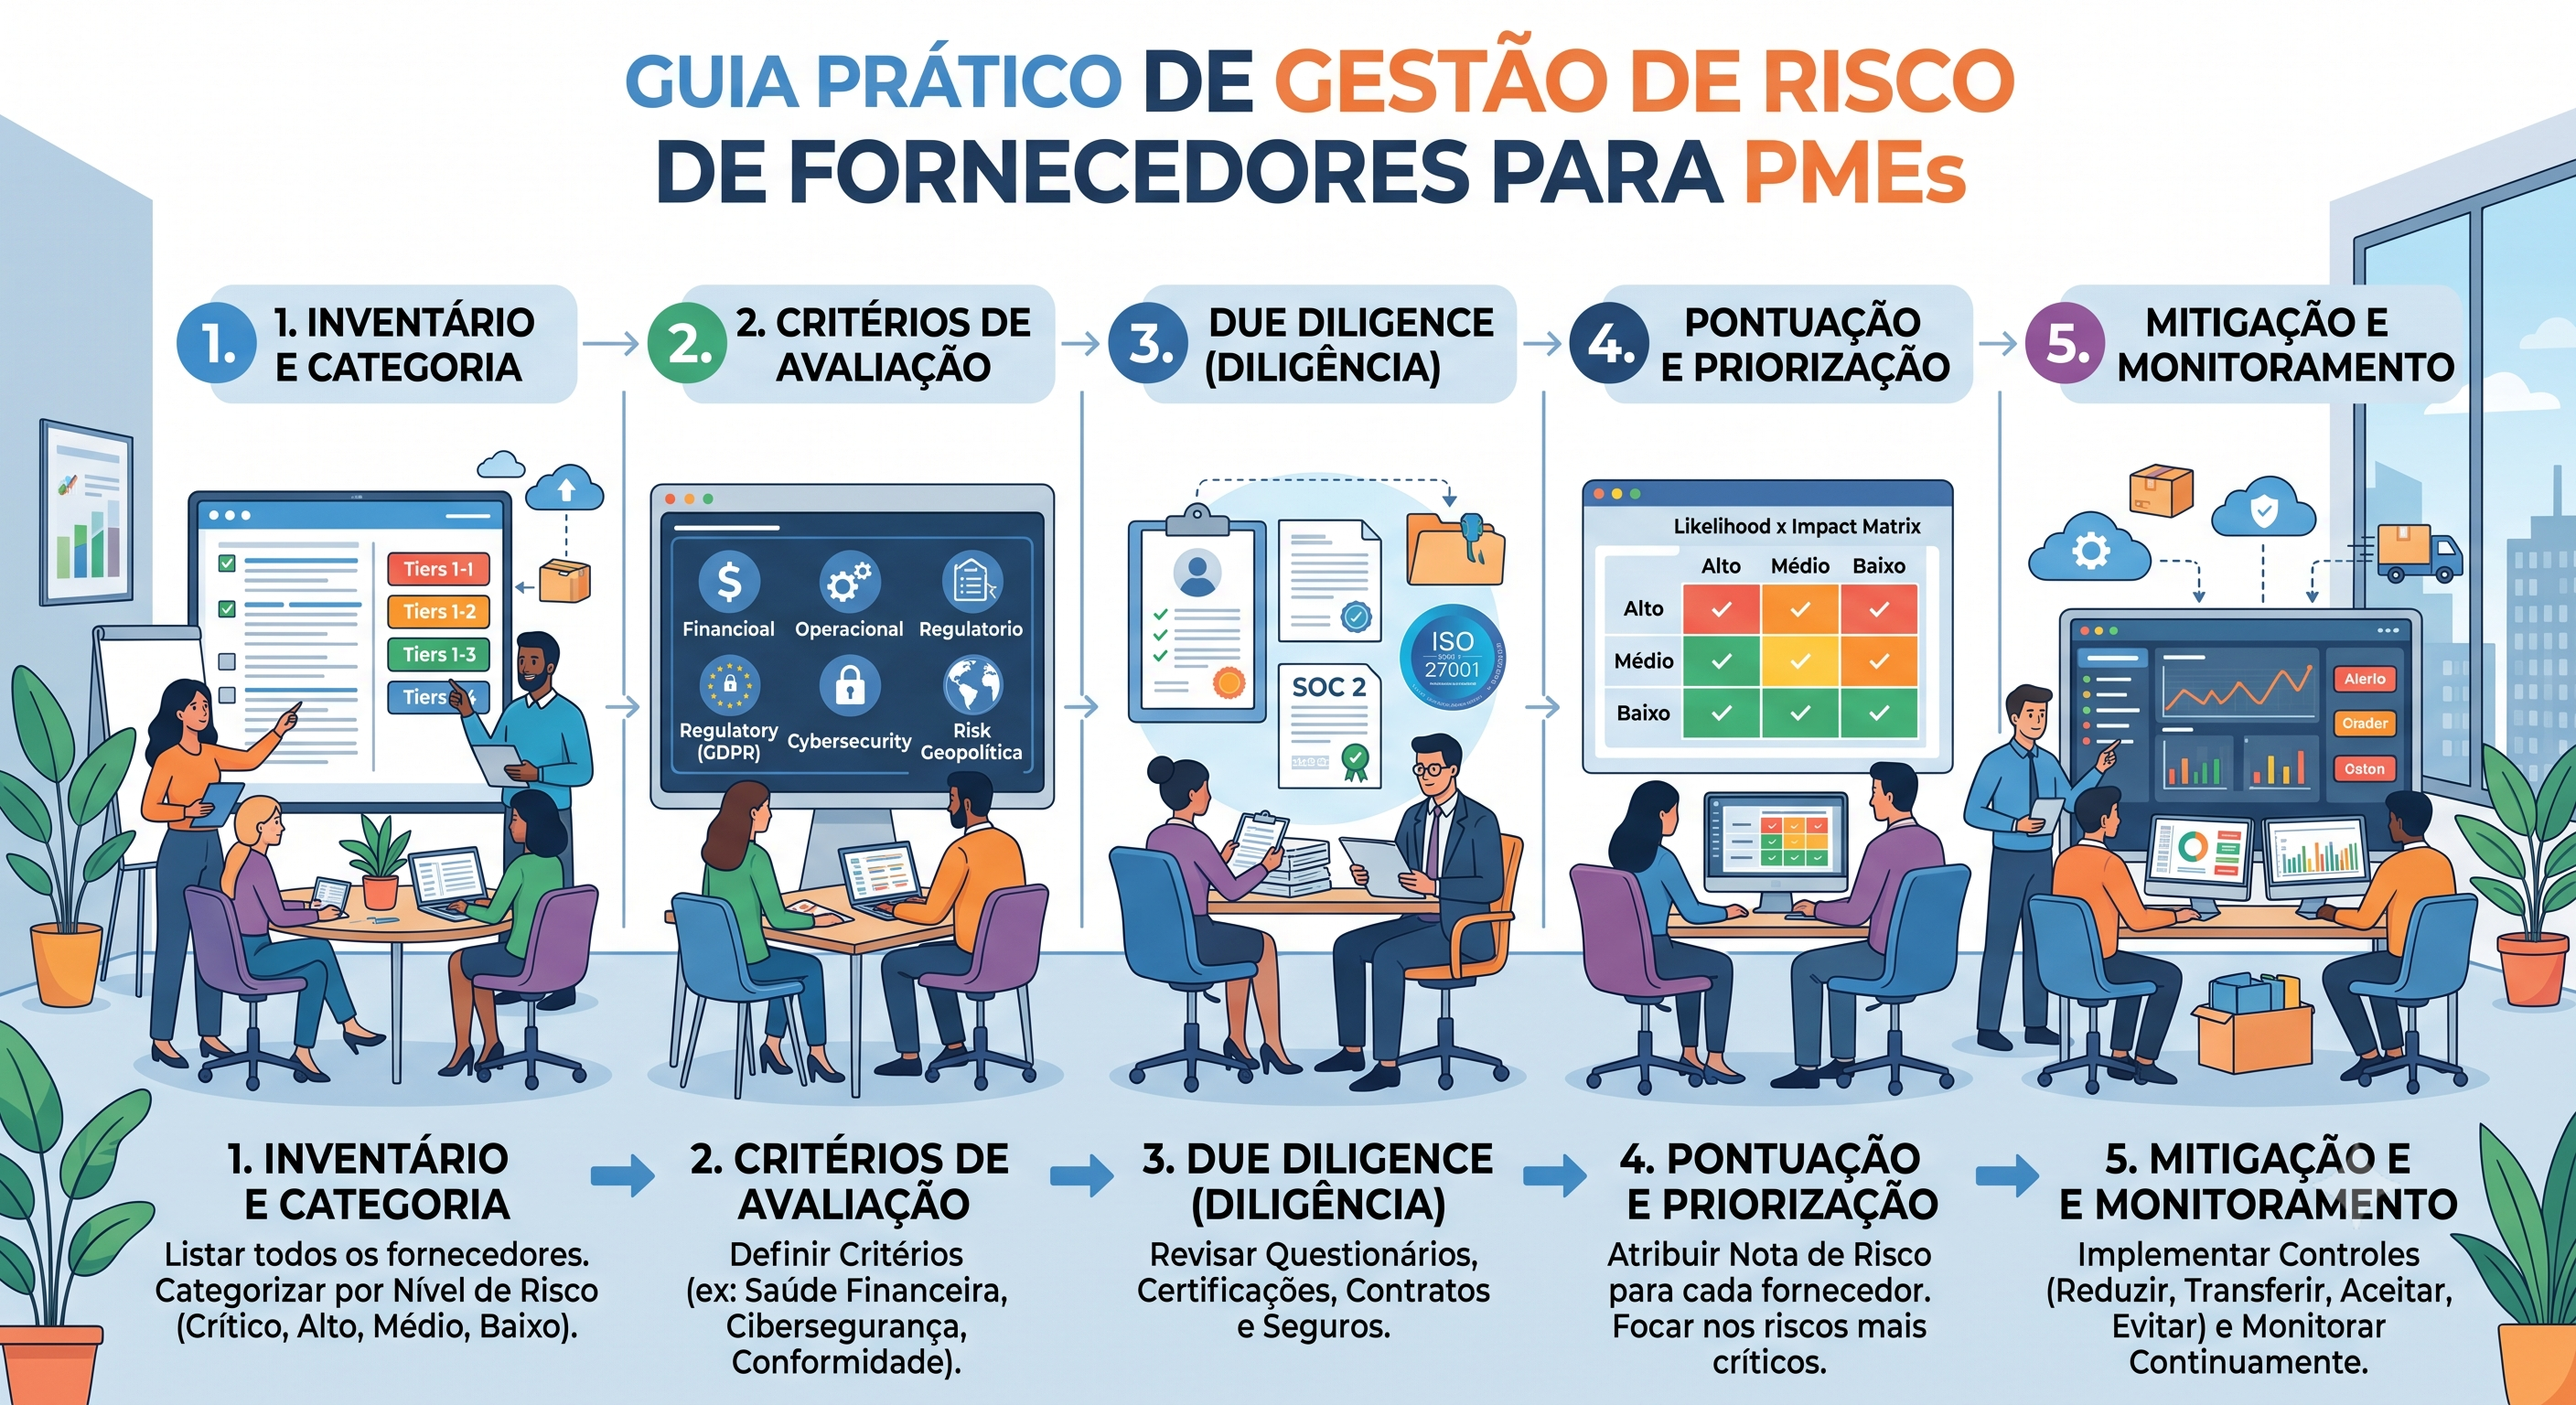
Cinco passos para gerir o risco de fornecedores
Esta é uma sequência a percorrer por ordem. Não precisa de a fazer toda de uma vez — mas precisa de a começar.
Faça o inventário
Liste todos os fornecedores que têm acesso aos seus dados ou sistemas, ou dos quais o seu negócio depende para funcionar. Se não está numa lista, não está a ser gerido.
Classifique por criticidade
Use os três níveis da tabela acima. Pergunte a cada fornecedor: se este desaparecesse ou fosse atacado amanhã, o que acontecia ao meu negócio? A resposta define a prioridade.
Avalie os fornecedores críticos
Para os do topo, faça as perguntas certas antes de confiar:
- Têm certificações reconhecidas (por exemplo, ISO 27001)?
- Como guardam e cifram os dados, e onde?
- Subcontratam a quem, e essa cadeia é conhecida?
- Como e em quanto tempo o avisam se forem atacados?
Ponha-o por escrito no contrato
A confiança não se gere por conversa. Inclua cláusulas de segurança, obrigação de notificar incidentes num prazo definido, um acordo de tratamento de dados quando há dados pessoais, e o direito de rever ou terminar se o fornecedor não cumprir.
Monitorize e reveja
Isto não é uma tarefa única. Reveja os fornecedores críticos periodicamente, revogue acessos que já não são precisos e tenha um plano B para o dia em que um fornecedor essencial ficar indisponível.
Está a gerir o risco de fornecedores?
- Tenho uma lista atualizada dos fornecedores com acesso a dados ou sistemas
- Sei quais são os meus três fornecedores mais críticos
- Cada fornecedor crítico tem cláusulas de segurança e notificação no contrato
- Existe um acordo de tratamento de dados (RGPD) com quem trata dados pessoais
- Revi os acessos externos e revoguei os que já não são necessários
- Tenho um plano B se um fornecedor crítico ficar indisponível
Perguntas frequentes
A minha PME é obrigada a cumprir a NIS2?
Diretamente, só se operar num dos setores abrangidos e ultrapassar os limiares de dimensão (regra geral, 50 ou mais trabalhadores ou mais de 10 M€ de faturação). Mas muitas PME são afetadas indiretamente: um cliente obrigado pela NIS2 tem de garantir a segurança da sua cadeia de fornecedores e transporta essas exigências para o contrato consigo. Confirme sempre a sua situação junto do CNCS, em Portugal, ou do INCIBE, em Espanha.
Qual é a diferença entre risco de terceiros e de "quartos"?
Risco de terceiros é o que vem dos seus fornecedores diretos — aqueles com quem tem contrato. Risco de "quartos" é o dos fornecedores dos seus fornecedores: uma cadeia que não vê e não controla, mas que pode fazer chegar um problema até si.
Preciso mesmo de auditar todos os fornecedores?
Não. O esforço deve ser proporcional ao risco. Concentre a avaliação detalhada nos fornecedores críticos — os que, se falharem, param o seu negócio ou expõem dados. Para os restantes, um registo e uma revisão anual chegam.
O RGPD já não cobre isto?
Não totalmente. O RGPD trata da proteção de dados pessoais e é complementar à NIS2, não a substitui. A gestão de risco de fornecedores abrange mais do que dados pessoais: disponibilidade dos sistemas, continuidade do negócio e segurança da cadeia como um todo.
Por onde começo se não tenho equipa de TI?
Pelos primeiros três passos: faça o inventário, identifique os três fornecedores mais críticos e verifique o que dizem os contratos com eles. Já é mais do que a maioria das PME faz — e é a base sobre a qual tudo o resto assenta. A partir daí, procure apoio para os pontos mais técnicos.
Em resumo
Gerir o risco de fornecedores não é desconfiar de toda a gente — é saber onde estão as portas do seu negócio e quem tem a chave. Um inventário claro, três ou quatro fornecedores críticos bem vigiados e contratos que dizem o que tem de dizer resolvem a maior parte do problema. É um risco gerível, desde que deixe de ser invisível.
Na Valluris ajudamos PME em Portugal e Espanha a fazer exatamente isto: mapear a cadeia de fornecedores, identificar os pontos fracos e traduzir as exigências da NIS2 em passos concretos, sem alarmismo e sem jargão. Pode ver os nossos serviços ou falar connosco diretamente.
Sabe quais dos seus fornecedores são o seu ponto fraco?
Fazemos consigo o mapa da sua cadeia de fornecedores e mostramos-lhe onde agir primeiro.
Pedir uma avaliação