Valluris · Blog
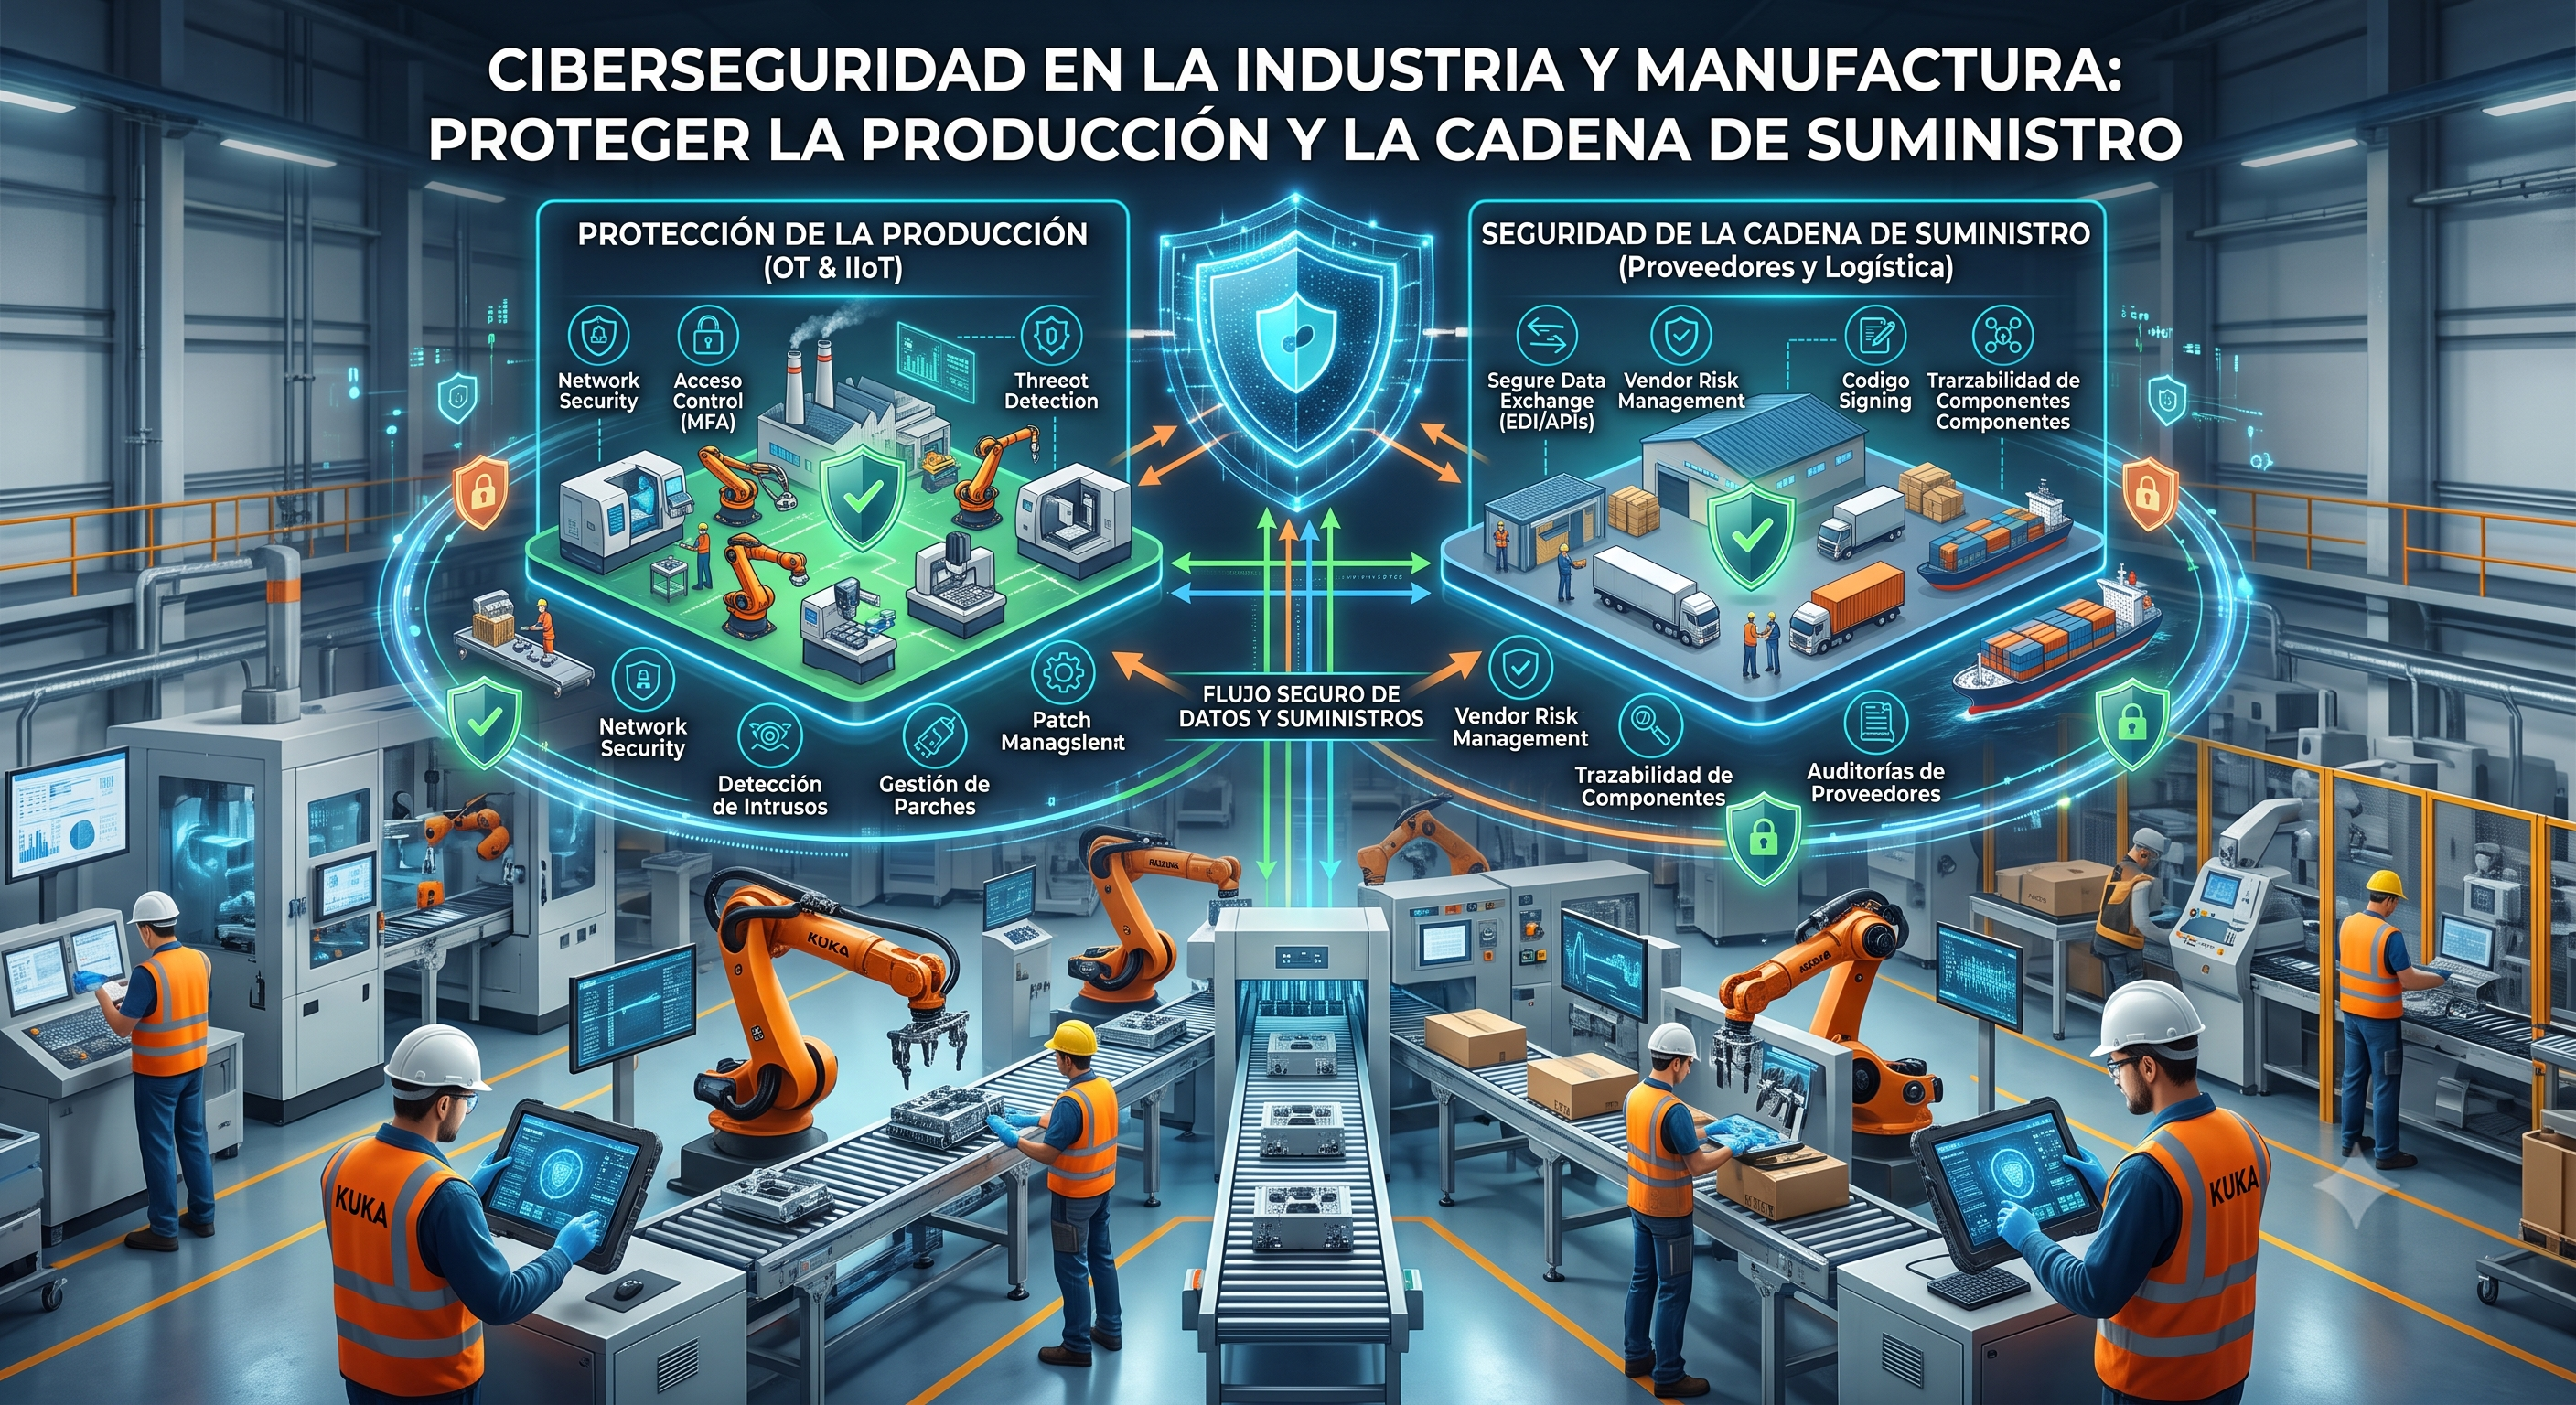
Ciberseguridad en la industria y manufactura: proteger la producción y la cadena de suministro
Cuando se habla de ciberseguridad, la mayoría de las pymes españolas piensa en ordenadores de oficina, correo electrónico y facturación. Pero en la industria y la manufactura, el activo más crítico no está en una oficina: está en la planta. Está en el PLC que controla una línea de producción, en el SCADA que supervisa el proceso, en el robot que suelda piezas las 24 horas. Y ese activo, cada vez más, está conectado a internet.
La ciberseguridad industrial ya no es un tema exclusivo de grandes fabricantes con departamentos de TI dedicados. Es una prioridad creciente para cualquier pyme manufacturera en España que dependa de sistemas digitales para producir, gestionar inventario o comunicarse con proveedores y clientes.
Por qué la industria y la manufactura son un objetivo prioritario
Los atacantes han descubierto algo que muchas empresas industriales todavía no han asimilado del todo: parar una línea de producción es mucho más caro, y mucho más urgente de resolver, que bloquear el acceso a un correo electrónico. Esa urgencia es exactamente lo que buscan los grupos de ransomware. Cuanto mayor es la presión para volver a producir, mayor es la probabilidad de que la empresa pague.
A esto se suma un factor propio del sector: muchas plantas industriales combinan equipos modernos con maquinaria y sistemas de control con 10, 15 o 20 años de antigüedad, diseñados en una época en la que nadie pensaba que estarían conectados a una red corporativa, y mucho menos a internet. Esa mezcla de tecnología operativa (OT) antigua y tecnología de la información (IT) moderna crea puntos ciegos que rara vez se auditan.
Seguridad IT y seguridad OT: no son lo mismo
Una de las confusiones más frecuentes en las pymes industriales es tratar la seguridad de la planta como una extensión de la seguridad informática de oficina. Son disciplinas relacionadas, pero con prioridades distintas:
- Seguridad IT (tecnología de la información): protege datos, correo, aplicaciones de gestión. La prioridad es la confidencialidad de la información.
- Seguridad OT (tecnología operativa): protege PLCs, SCADA, sistemas de control industrial y maquinaria conectada. La prioridad es la disponibilidad y la seguridad física: que la línea siga funcionando y que nadie salga herido.
Aplicar una política de IT sin adaptarla al entorno OT puede ser contraproducente. Un simple reinicio automático tras una actualización, normal en un ordenador de oficina, puede detener una línea de producción completa o poner en riesgo la seguridad de un operario si ocurre en el momento equivocado.
Los riesgos más comunes en plantas y pymes manufactureras
En el trabajo con empresas industriales, los mismos puntos débiles aparecen una y otra vez:
- Ransomware que paraliza la producción: el escenario más costoso. No solo se pierden datos: se detiene la fábrica, se incumplen plazos de entrega y, en muchos casos, se activan cláusulas de penalización con clientes.
- Equipos y PLCs sin actualizar: sistemas de control que llevan años sin recibir parches de seguridad, a menudo porque el fabricante ya no da soporte o porque nadie quiere tocar "lo que funciona".
- Accesos remotos de mantenimiento sin control: proveedores externos que se conectan a la red de la planta para dar soporte técnico, muchas veces con credenciales compartidas o sin autenticación reforzada.
- Ataques a través de la cadena de suministro: un proveedor, subcontratista o integrador con menor nivel de seguridad se convierte en la puerta de entrada hacia la empresa principal.
- Redes IT y OT sin segmentar: un único fallo en un ordenador de oficina puede propagarse directamente hasta la planta de producción, sin ninguna barrera intermedia.
El contexto regulatorio en España: NIS2 y la cadena de suministro
La directiva europea NIS2, en proceso de transposición en España, amplía de forma significativa el número de empresas obligadas a cumplir requisitos de ciberseguridad, incluyendo a numerosas pymes del sector industrial y manufacturero, ya sea de forma directa o como proveedores de empresas que sí están obligadas.
Esto tiene una consecuencia muy concreta para las pymes: aunque la empresa no esté obligada directamente por su tamaño, sus clientes grandes cada vez exigen más garantías de ciberseguridad a sus proveedores como condición para seguir trabajando juntos. La ciberseguridad deja de ser solo una cuestión de protección propia y pasa a ser un requisito comercial para seguir dentro de la cadena de suministro.
Buenas prácticas para proteger la producción y la cadena de suministro
No hace falta un proyecto de un año ni una inversión desproporcionada para reducir de forma significativa el riesgo. Algunas medidas con mayor impacto práctico:
- Inventariar los activos OT: no se puede proteger lo que no se sabe que existe. Un mapa básico de PLCs, SCADA, HMIs y equipos conectados es el primer paso.
- Segmentar la red IT y la red OT: separar la red de oficina de la red de planta limita drásticamente el alcance de un incidente.
- Controlar los accesos remotos: exigir autenticación reforzada y registrar cada conexión de mantenimiento externo, sin excepciones.
- Definir un plan de continuidad de producción: tener por escrito qué se hace si los sistemas quedan inaccesibles, quién decide parar la línea y cómo se vuelve a producir de forma manual si es necesario.
- Evaluar a los proveedores críticos: pedir garantías mínimas de ciberseguridad a los proveedores e integradores con acceso a la red de la planta.
- Formar al personal de planta: los operarios no necesitan formación de un experto en TI, pero sí deben saber reconocer una conexión USB sospechosa o un comportamiento anómalo en un equipo.
Cómo empezar sin frenar la producción
El miedo más habitual entre las pymes industriales es que "meter mano" en la ciberseguridad de la planta implique parar la producción para revisarlo todo. En la práctica, el enfoque correcto es el contrario: empezar por una evaluación que no interfiera con la operativa, identificar los riesgos con mayor impacto y priorizar las medidas que se pueden implementar sin detener ninguna línea.
La ciberseguridad industrial no consiste en blindar la fábrica de un día para otro. Consiste en saber, con claridad, dónde están los puntos débiles reales de la producción y de la cadena de suministro.
Conclusión
Para una pyme manufacturera en España, la ciberseguridad industrial ya no es un tema opcional ni exclusivo de grandes corporaciones. Es una condición para seguir produciendo sin interrupciones, para cumplir con las exigencias de clientes y reguladores, y para mantener la confianza de una cadena de suministro cada vez más atenta a este riesgo.
En Valluris ayudamos a empresas industriales y manufactureras a evaluar sus riesgos de ciberseguridad en producción y cadena de suministro, y a definir un plan de acción realista, adaptado al ritmo de la planta y sin frenar la actividad.
Solicitar una evaluación