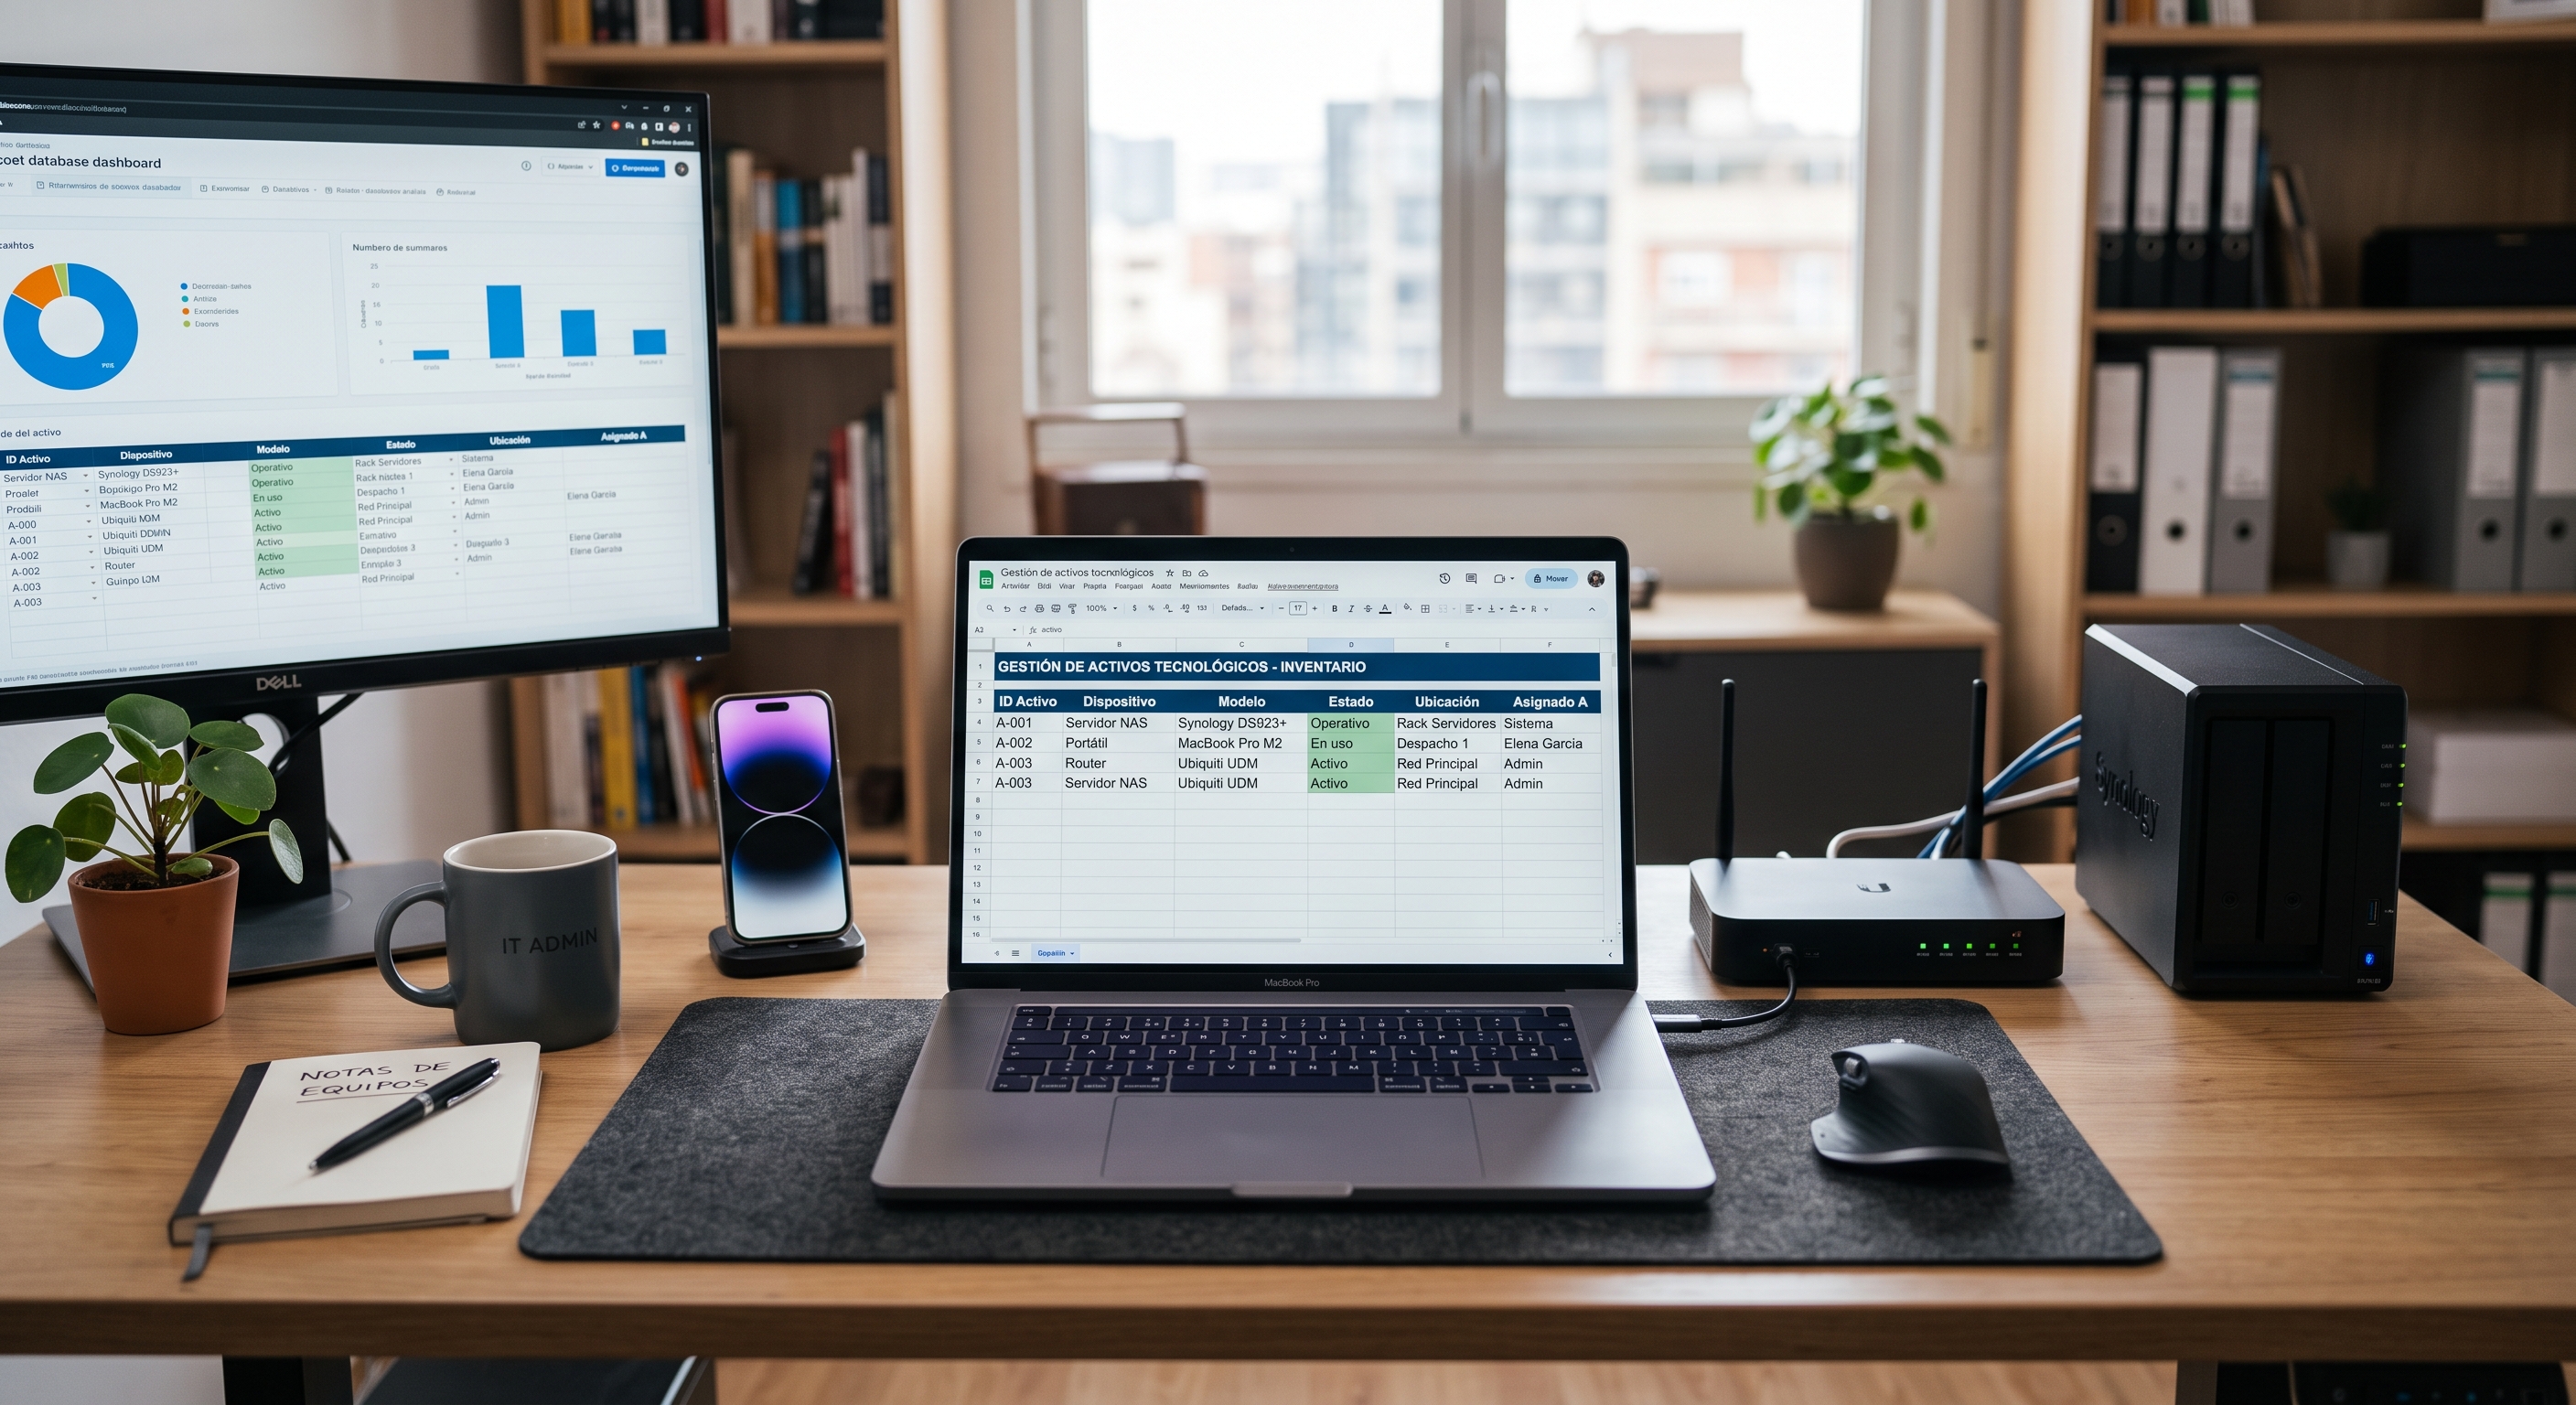
Inventario de activos de TI: cómo crearlo y mantenerlo actualizado
Es el paso que casi ninguna pyme completa y el que más pesa cuando llega una auditoría, un ciberataque o un requisito legal. Aquí tienes cómo hacerlo bien, sin complicarlo.
Un inventario de activos de TI es la lista completa de todo lo que tu empresa usa para operar en digital: ordenadores, servidores, móviles corporativos, software con licencia, aplicaciones en la nube y las cuentas con acceso a información sensible. Parece burocracia, pero es la base de cualquier estrategia de ciberseguridad seria: no puedes proteger lo que no sabes que tienes.
Un inventario de activos de TI se crea en cinco pasos: definir qué categorías incluir, elegir el método de recogida, registrar los datos mínimos de cada activo, clasificarlos por criticidad y asignar un responsable con revisión periódica. Sin él, no puedes cumplir NIS2 ni responder con rapidez a un incidente.
Qué es un inventario de activos de TI y por qué le da tantos quebraderos de cabeza a una pyme
En una empresa pequeña, la tecnología crece de forma orgánica: se compra un portátil aquí, se contrata una app de gestión allá, un comercial instala una herramienta de videollamadas sin avisar a nadie. Al cabo de dos o tres años, nadie tiene una imagen completa de qué existe realmente. Ese desconocimiento es el problema. Cuando llega un ransomware, un fallo de un proveedor cloud o una simple auditoría, la primera pregunta siempre es la misma: ¿qué activos se han visto afectados? Sin inventario, la respuesta tarda días. Con inventario, minutos.
Qué debe incluir un inventario completo
No hace falta que sea complejo, pero sí que sea completo. Como mínimo, debería cubrir cuatro grandes bloques:
- Hardware: ordenadores, portátiles, servidores, móviles corporativos, routers y dispositivos de red.
- Software y licencias: sistemas operativos, aplicaciones instaladas, versiones y fechas de caducidad de soporte.
- Servicios en la nube (SaaS): CRM, correo, almacenamiento, herramientas de facturación, cualquier app contratada con tarjeta de empresa aunque no pase por el departamento de IT.
- Cuentas y accesos: quién tiene acceso a qué sistema, con qué nivel de permisos, y si esa persona sigue en la empresa.
NIS2 y el inventario de activos: dónde está cada país en 2026
En Portugal, la Directiva NIS2 ya fue transpuesta por el Decreto-Lei n.º 125/2025 y el nuevo Regime Jurídico da Cibersegurança está en vigor desde el 3 de abril de 2026, bajo supervisión del CNCS. El inventario de activos es una de las medidas base que se espera de las entidades cubiertas.
En España, la transposición sigue pendiente a mediados de 2026: el Anteproyecto de Ley de Coordinación y Gobernanza de la Ciberseguridad se aprobó en enero de 2025 y continúa en trámite parlamentario, mientras la Comisión Europea ha remitido el caso al Tribunal de Justicia de la UE por el retraso. Eso no significa que no haya obligaciones hoy: el Esquema Nacional de Seguridad (ENS) ya exige inventario de activos a quien presta servicios a la administración, e INCIBE lo recomienda como primer paso de cualquier plan de ciberseguridad, transponga o no la ley todavía.
Conclusión práctica: tanto si operas en Portugal como en España, esperar a que la ley se publique no es una estrategia. El inventario se puede —y se debe— empezar ya.
Cómo crear el inventario, paso a paso
Define el alcance y las categorías
Decide qué vas a inventariar primero: hardware físico, software, servicios cloud y accesos. No intentes abarcarlo todo el primer día; empieza por lo que sostiene tu operativa crítica.
Elige el método de recogida
Para equipos con menos de 20 dispositivos, una hoja de cálculo bien estructurada puede bastar al principio. A partir de ahí, una herramienta automatizada de descubrimiento de activos ahorra horas y evita olvidos.
Registra los datos mínimos por activo
Para cada elemento: nombre, tipo, ubicación, responsable, versión de software, fecha de compra o alta, y fecha de fin de soporte cuando aplique.
Clasifica por criticidad
No todos los activos pesan igual. Marca cuáles son críticos para la facturación o los datos de clientes, y trátalos con más prioridad en parches y copias de seguridad.
Asigna un responsable y una frecuencia de revisión
Un inventario sin dueño se queda desactualizado en semanas. Alguien concreto debe revisarlo, con una fecha fija en el calendario.
Hoja de cálculo o herramienta: qué le conviene a tu pyme
| Criterio | Hoja de cálculo manual | Herramienta automatizada |
|---|---|---|
| Coste inicial | Ninguno | Desde gratuito (ej. GLPI, OCS Inventory) hasta suscripción |
| Esfuerzo de mantenimiento | Alto: depende de que alguien la actualice a mano | Bajo: descubre y actualiza equipos de forma automática |
| Riesgo de error humano | Alto | Bajo |
| Adecuado para | Menos de 15-20 dispositivos, fase inicial | Equipos en crecimiento o con varias sedes |
| Visibilidad de shadow IT | Nula, salvo autodeclaración | Alta, si incluye descubrimiento de red |
Muchas pymes empiezan con una hoja de cálculo para no bloquearse, y migran a una herramienta cuando el volumen de activos deja de ser manejable a mano. Lo importante no es la herramienta: es que el inventario exista y se use.
Checklist de mantenimiento del inventario
- Revisar el inventario cada mes, no solo cuando "haya tiempo"
- Dar de alta cada dispositivo o cuenta nuevo el mismo día que se activa
- Dar de baja accesos y equipos el mismo día que una persona sale de la empresa
- Marcar software que ha llegado a fin de soporte y priorizar su sustitución
- Auditar trimestralmente las apps SaaS contratadas fuera de IT
- Confirmar que cada activo crítico tiene un responsable asignado
Preguntas frecuentes
¿Cada cuánto hay que actualizar el inventario de activos de TI?
Como mínimo, revisión mensual completa, con actualizaciones puntuales cada vez que se compra, se da de baja o se cambia un activo. Esperar a la revisión anual es la causa más habitual de inventarios obsoletos.
¿Me vale una hoja de cálculo o necesito software especializado?
Para empezar, una hoja de cálculo bien estructurada es suficiente. Cuando el número de dispositivos o la rotación de personal crece, una herramienta automatizada reduce el riesgo de error y de olvidos.
Si aún no tengo inventario, ¿ya estoy incumpliendo la normativa?
Depende del país y del sector. En Portugal, si tu empresa entra en el ámbito del nuevo régimen de ciberseguridad, sí es una obligación activa. En España, la ley NIS2 sigue en trámite, pero el inventario ya se considera una buena práctica básica exigida por marcos como el ENS y recomendada por INCIBE. En ningún caso conviene esperar a que llegue la ley para empezar.
¿El inventario debe incluir las aplicaciones en la nube que no gestiona IT?
Sí, y es precisamente ahí donde más pymes fallan. Ese "shadow IT" —apps contratadas por un equipo sin pasar por IT— suele ser el punto de entrada de filtraciones de datos, porque nadie las revisa ni las actualiza.
Conclusión
El inventario de activos de TI no es papeleo: es el mapa que te permite tomar decisiones rápidas cuando algo falla, y la base sobre la que se construye cualquier estrategia de ciberseguridad seria, esté o no ya cerrada la ley que la exige en tu país. Empezar con una hoja de cálculo sencilla hoy vale más que esperar a la herramienta perfecta.
¿Quieres tener tu inventario de activos listo sin dedicarle semanas?
En Valluris ayudamos a pymes en Portugal y España a construir y mantener su inventario de activos como primer paso hacia el cumplimiento de NIS2 y una ciberseguridad real.
Hablar con Valluris