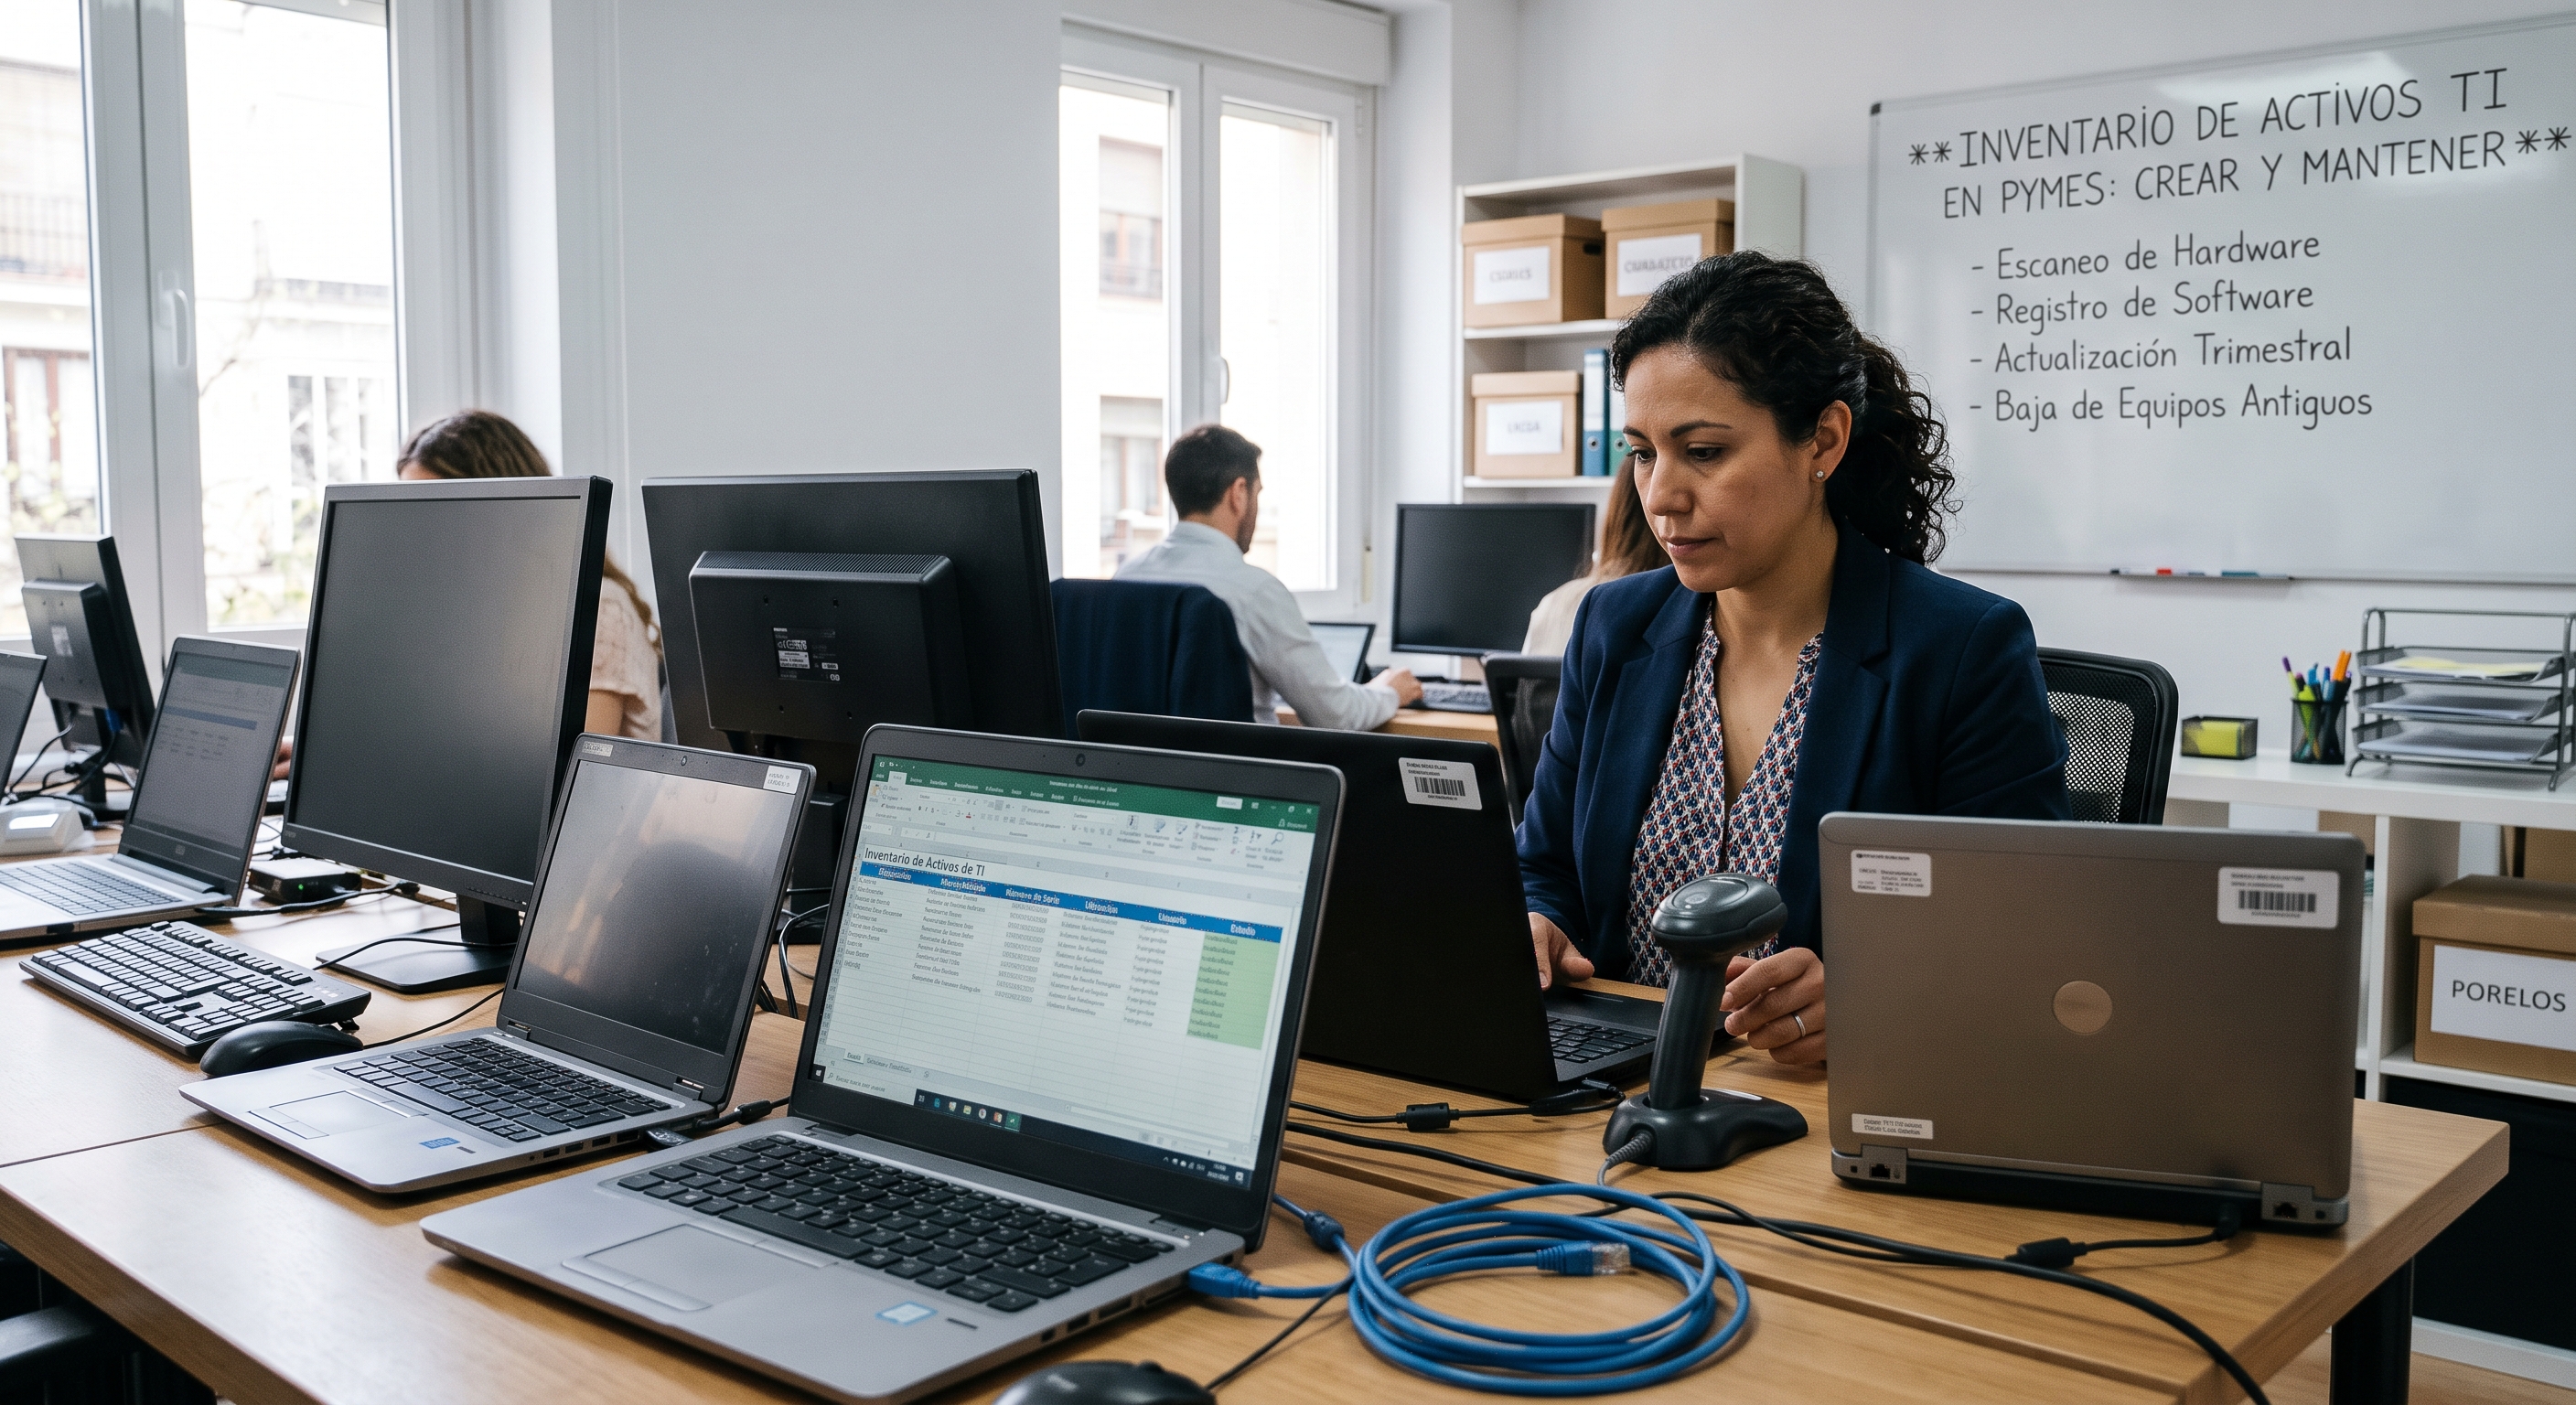
Inventario de activos TI para pymes: cómo crearlo y mantenerlo actualizado
Lo que no está en la lista no se parchea, no se copia y no se da de baja. Así se levanta la lista y así se consigue que siga viva.
La mayoría de las pymes no tiene un problema de herramientas: tiene un problema de memoria. Nadie recuerda quién se quedó el portátil de la comercial que se fue en marzo, en qué armario está el NAS que guarda las copias, ni quién contrató aquella aplicación de facturación con la tarjeta de la empresa. Un inventario de activos TI resuelve exactamente eso: saber qué tienes, dónde está, quién responde por ello y qué ocurre si deja de funcionar. Es la tarea menos vistosa de la ciberseguridad y, a la vez, la que sostiene todas las demás.
Un inventario de activos TI es la lista viva de todo lo que procesa, almacena o transporta información en la empresa —equipos, móviles, servidores, dispositivos de red, aplicaciones y servicios en la nube—, con un responsable asignado a cada elemento. Se levanta en dos o tres sesiones cruzando fuentes que ya existen (facturas, consola de correo, firewall) y se mantiene atándolo a procesos que ya ocurren: altas y bajas de personal, compras y retirada de equipos.
Qué es un inventario de activos TI (y qué no es)
Tu gestoría ya tiene una lista de activos: la de inmovilizado. Responde a una pregunta contable —cuánto vale y cuánto se amortiza— que no sirve para protegerte. La lista que necesita la seguridad responde a otra: qué expone la empresa y quién decide sobre ello. Un portátil totalmente amortizado, con valor contable cero, sigue entrando en el correo, en el ERP y en la carpeta de nóminas.
Un inventario útil cubre cinco familias:
- Equipos de usuario: portátiles, sobremesas, tablets y móviles con acceso a datos corporativos, incluidos los personales.
- Servidores e infraestructura: físicos, virtuales y en la nube. También ese NAS del almacén que hace las copias desde 2019.
- Red y dispositivos no informáticos: router, firewall, puntos de acceso, impresoras, cámaras IP, control de accesos, maquinaria conectada.
- Software y servicios: sistemas operativos, aplicaciones instaladas y, sobre todo, el SaaS que cada departamento contrató por su cuenta.
- Identidades y accesos: cuentas de usuario, usuarios externos, integraciones y claves de API de proveedores.
El Control 1 de los CIS Critical Security Controls —el primero de la lista, antes que los antivirus, el cifrado o la formación— pide precisamente esto: gestionar de forma activa todos los activos conectados, incluidos los dispositivos IoT y los entornos cloud, para saber qué hay que proteger e identificar lo que no está autorizado. Para cada elemento recomienda registrar como mínimo la dirección de red, el nombre del equipo, el departamento, la persona responsable y si tiene permiso para conectarse a la red.
Por qué una pyme sin inventario paga más caro cada incidente
La cifra que mejor resume el problema en la península no es la de ataques, sino la de puertas abiertas.
Y un detalle revelador del mismo balance: el 85 % de los sistemas infectados y controlados de forma remota que identificó INCIBE-CERT estaban relacionados con dispositivos inteligentes —televisores, descodificadores, reproductores—, es decir, con aparatos que prácticamente nunca aparecen en ninguna lista de nadie. Puedes leer el balance completo de INCIBE si quieres el desglose.
Traducido a consecuencias de negocio, no tener inventario significa cuatro cosas concretas:
- Parcheas a ciegas. El proveedor actualiza lo que conoce; el resto envejece hasta que alguien lo encuentra desde fuera.
- La respuesta se alarga. En un incidente, las primeras horas se van en averiguar qué existe en lugar de en contenerlo. Cada hora de más es facturación parada.
- Las bajas dejan puertas abiertas. Sin lista de equipos y accesos por persona, las cuentas y los portátiles de quien se fue siguen vivos.
- Pagas de más. Licencias duplicadas, suscripciones que nadie usa y renovaciones automáticas de servicios que se contrataron para un proyecto que terminó.
A esto se suma una presión externa creciente: los cuestionarios de ciberseguro y las auditorías de clientes grandes empiezan, casi sin excepción, preguntando por el inventario y por quién es el responsable de cada activo.
No se puede proteger, parchear ni dar de baja lo que nadie sabe que existe.
Qué exige la norma en Portugal y en España
Portugal. El Régimen Jurídico de la Ciberseguridad (Decreto-Lei n.º 125/2025), que transpone NIS2, está en vigor desde el 3 de abril de 2026. Su reglamento de desarrollo (Regulamento n.º 756/2026, de 22 de junio) activó la plataforma MyCiber del CNCS y fijó una obligación explícita: las entidades esenciales, importantes y públicas relevantes deben remitir su Lista de Activos hasta el 31 de enero de 2027 o seis meses después de la notificación de calificación final, lo que ocurra primero. El plazo de registro y autoidentificación en la plataforma vence en septiembre de 2026.
España. La transposición sigue pendiente: el anteproyecto de Ley de Coordinación y Gobernanza de la Ciberseguridad se aprobó en Consejo de Ministros en enero de 2025 y, a mediados de 2026, aún no se había publicado en el BOE. Eso no deja a las empresas sin obligaciones. El Esquema Nacional de Seguridad (Real Decreto 311/2022) ya exige mantener un inventario actualizado de todos los elementos del sistema, identificando a su responsable [op.exp.1], y alcanza también a las empresas privadas que prestan servicios al sector público.
La directiva NIS2 fija techos sancionadores de hasta 10 millones de euros o el 2 % de la facturación anual mundial para entidades esenciales, y 7 millones o el 1,4 % para las importantes. Ambos marcos siguen en movimiento: confirma el estado de cada norma antes de tomar decisiones de inversión.
Cómo crear el inventario de activos TI en cinco pasos
No hace falta un proyecto de seis meses. Con dos o tres sesiones de trabajo enfocadas, una empresa de 40 personas tiene una primera versión razonable. El orden importa, porque cada paso alimenta al siguiente.
Pon un dueño y define el alcance
Una persona responsable del inventario, no un comité. El alcance debe incluir todo lo que procesa información de la empresa, aunque el aparato sea personal o esté en casa de alguien. Si un móvil particular lee el correo corporativo, entra.
Barre las fuentes que ya tienes
El 80 % del inventario ya está escrito en algún sitio. Antes de comprar nada, cruza lo que existe:
- Facturas de compra y contratos de renting de los últimos cinco años.
- La consola de Microsoft 365 o Google Workspace: usuarios, licencias y dispositivos registrados.
- La tabla de clientes DHCP del router o firewall: todo lo que pide dirección en tu red.
- Los cargos recurrentes de la tarjeta de empresa: ahí aparece el SaaS que nadie declaró.
Registra los campos mínimos
Más columnas no es mejor inventario; es un inventario que nadie actualiza. Quédate con lo que se usa de verdad: identificador, tipo de activo, persona o ubicación, sistema operativo y versión, fecha de compra y de fin de soporte, responsable de las decisiones y si está autorizado a conectarse a la red.
Marca lo crítico y lo expuesto
Dos etiquetas cambian por completo la utilidad de la lista. Crítico: sin este activo, la empresa deja de facturar o de producir hoy. Expuesto: es accesible desde internet (VPN, NAS, cámaras, portal de clientes, servidor de correo propio). La intersección de ambas es tu lista de prioridades para los próximos tres meses.
Cierra el círculo con parches y copias
Un inventario que no se cruza con nada es un archivo muerto. Comprueba activo por activo que lo crítico tiene responsable, ventana de actualización y copia de seguridad verificada. Las casillas vacías de esa comprobación son, literalmente, tu plan de trabajo.
Hoja de cálculo, agente o escaneo: qué encaja en cada caso
La pregunta que más nos hacen es si una hoja de cálculo basta. Depende del tamaño y, sobre todo, de la rotación de equipos y personas.
| Enfoque | Cuándo encaja | Dónde falla |
|---|---|---|
| Hoja de cálculo compartida | Menos de 25 equipos y poca rotación. Es el punto de partida y se levanta en una tarde. | Solo ve lo que alguien le cuenta. Se desactualiza en cuanto el responsable se va de vacaciones. |
| Agente de gestión remota (RMM/MDM) | Entre 25 y 250 equipos. Informa en tiempo real de sistema operativo, versión y parches pendientes. | No ve lo que no lleva agente: cámaras, impresoras, NAS, maquinaria, dispositivos personales. |
| Escaneo de red + revisión de facturación | Complemento trimestral de los anteriores. Descubre lo no gestionado y el software contratado por cada área. | Requiere criterio para interpretar los resultados y una persona con tiempo asignado. |
En la práctica, casi ninguna pyme se sostiene con un único método. La combinación que funciona es una fuente automática para los equipos gestionados y una revisión periódica que atrape lo demás.
Cómo mantener el inventario actualizado sin que muera en tres meses
Casi todos los inventarios que hemos visto morir murieron igual: se levantaron bien y nadie los volvió a tocar. El error de base es confiar en la disciplina. Lo que funciona es engancharlos a procesos que ocurren sí o sí.
Átalo a tres disparadores
- Alta o baja de una persona: el inventario se toca el mismo día, junto con las cuentas.
- Compra o retirada de equipo o software: no se aprueba el gasto sin registro previo.
- Cambio o renovación de proveedor: revisar qué accesos e integraciones entran y cuáles deben cerrarse.
Reserva una revisión corta y periódica
CIS recomienda revisar el inventario al menos dos veces al año. En pymes con rotación de personal o de flota, una revisión trimestral de treinta minutos rinde bastante más: cabe en la agenda y detecta la deriva antes de que sea inabarcable.
Reconcilia contra la realidad
Compara la lista con lo que ven la consola de identidad y el router. Lo que aparece conectado y no está en la lista no es un fallo de la herramienta: es un hallazgo, y merece una decisión explícita —se registra, se autoriza o se desconecta.
Rutina de mantenimiento del inventario
- Cada alta y cada baja de personal actualiza el inventario ese mismo día
- Ninguna compra de equipo o de software se aprueba sin registrarla antes
- Revisión trimestral de 30 minutos con el responsable del inventario
- Cotejo con la consola de identidad (Microsoft 365 o Google Workspace)
- Lista aparte de todo lo publicado en internet: VPN, NAS, cámaras, portales
- Cada activo crítico tiene responsable, copia verificada y ventana de actualización
- Fecha de fin de soporte anotada en cada sistema operativo y aplicación
- Baja documentada: borrado seguro, accesos revocados, licencia cancelada
Preguntas frecuentes
¿Basta con un Excel para el inventario de activos TI de una pyme?
Sí para empezar, y a menudo también para empresas de menos de 25 equipos, siempre que haya un responsable con nombre, disparadores claros y una revisión trimestral. A partir de ahí, mantenerlo a mano cuesta más que automatizar el descubrimiento con la herramienta de gestión que probablemente ya tienes instalada en los portátiles.
¿Hay que inventariar los móviles personales de los empleados?
Si acceden al correo o a datos de la empresa, sí. Lo que se registra no es el aparato entero, sino el acceso: qué persona, qué datos alcanza, con qué condiciones y cómo se revoca el día que se marcha o pierde el teléfono. Conviene documentarlo también en la política de uso de dispositivos personales.
¿Qué relación tiene el inventario con NIS2?
Es la base de todo lo demás. En Portugal, el Régimen Jurídico de la Ciberseguridad obliga a las entidades abarcadas a remitir su Lista de Activos al CNCS a través de MyCiber. En España la ley de transposición sigue pendiente, pero las medidas de gestión de riesgos derivan de la propia directiva y ninguna se puede demostrar ante un supervisor sin saber qué activos tiene la organización.
¿Es lo mismo que el registro de actividades de tratamiento del RGPD?
No, pero se alimentan mutuamente. El registro del artículo 30 del RGPD describe qué datos personales trata la empresa, para qué y con quién los comparte; el inventario de activos describe en qué sistemas viven esos datos. Levantar uno acelera muchísimo el otro, y las incoherencias entre ambos suelen señalar un riesgo real.
¿Cada cuánto hay que revisarlo?
Continuamente por disparadores —altas, bajas, compras, retiradas— y con una revisión formal trimestral. La referencia mínima de CIS es semestral; en empresas con rotación alta, seis meses son demasiados: la lista deja de reflejar la realidad justo cuando más falta hace.
Empieza por la lista, no por la herramienta
El inventario de activos TI no es un proyecto tecnológico: es una decisión de gestión sobre qué se controla y quién responde. La versión útil no es la perfecta, es la que existe, tiene dueño y se toca cada trimestre. Empieza con lo que ya sabes, márcalo por criticidad y exposición, y deja de tomar decisiones de seguridad a partir de suposiciones. Si además tu empresa entra en el ámbito de NIS2, ese mismo trabajo es el que tendrás que presentar ante el supervisor.
Y si quieres seguir por aquí, en el blog publicamos guías prácticas cada semana para responsables de pymes ibéricas.
¿Sabes qué hay conectado a tu red ahora mismo?
Levantamos el inventario de activos TI de tu empresa, marcamos lo crítico y lo expuesto, y lo dejamos con una rutina de mantenimiento que tu equipo puede sostener.
Solicitar una evaluación